トロイの木馬ウイルスの真実と駆除法|偽警告の罠と2026年最新対策
パソコンやスマートフォンの画面に突如として鳴り響く大音量の警告音と、「トロイの木馬に感染しました」というおどろおどろしい赤文字のダイアログ。突然の事態に強いパニックを覚え、画面に表示されたサポート窓口へ慌てて電話をかけそうになった経験を持つ方は少なくありません。
2026年現在、サイバー犯罪の手口は極めて巧妙化しており、本物の不正プログラムによる被害と、ユーザーの恐怖心を煽って金銭を騙し取る「偽警告(サポート詐欺)」が複雑に交錯しています。本稿では、画面の警告の真偽を見抜く決定的な鑑別ポイントから、端末が実際に感染した際の初期症状、OS別の安全な駆除手順、そして被害を恒久的に防ぐ防衛策まで、取材データと技術的根拠に基づいて徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:画面に突如現れる「電話番号付きの警告」の99%以上は偽警告(サポート詐欺)であり、絶対に記載された番号へ電話をかけてはいけません。
- 要点2:本物のトロイの木馬は無警戒な日常操作に潜んで侵入し、バックドアの構築や遠隔操作、機密情報の抜き取りを水面下で静かに実行します。
- 要点3:Windows11やiPhoneなどOSごとの特性に応じた正しい初期化・駆除手順を踏み、2026年基準のセキュリティ設計へアップデートすることが最善の防御策となります。
【2026年最新】画面の警告は本物か?偽警告とトロイの木馬感染を見分ける決定的な事実
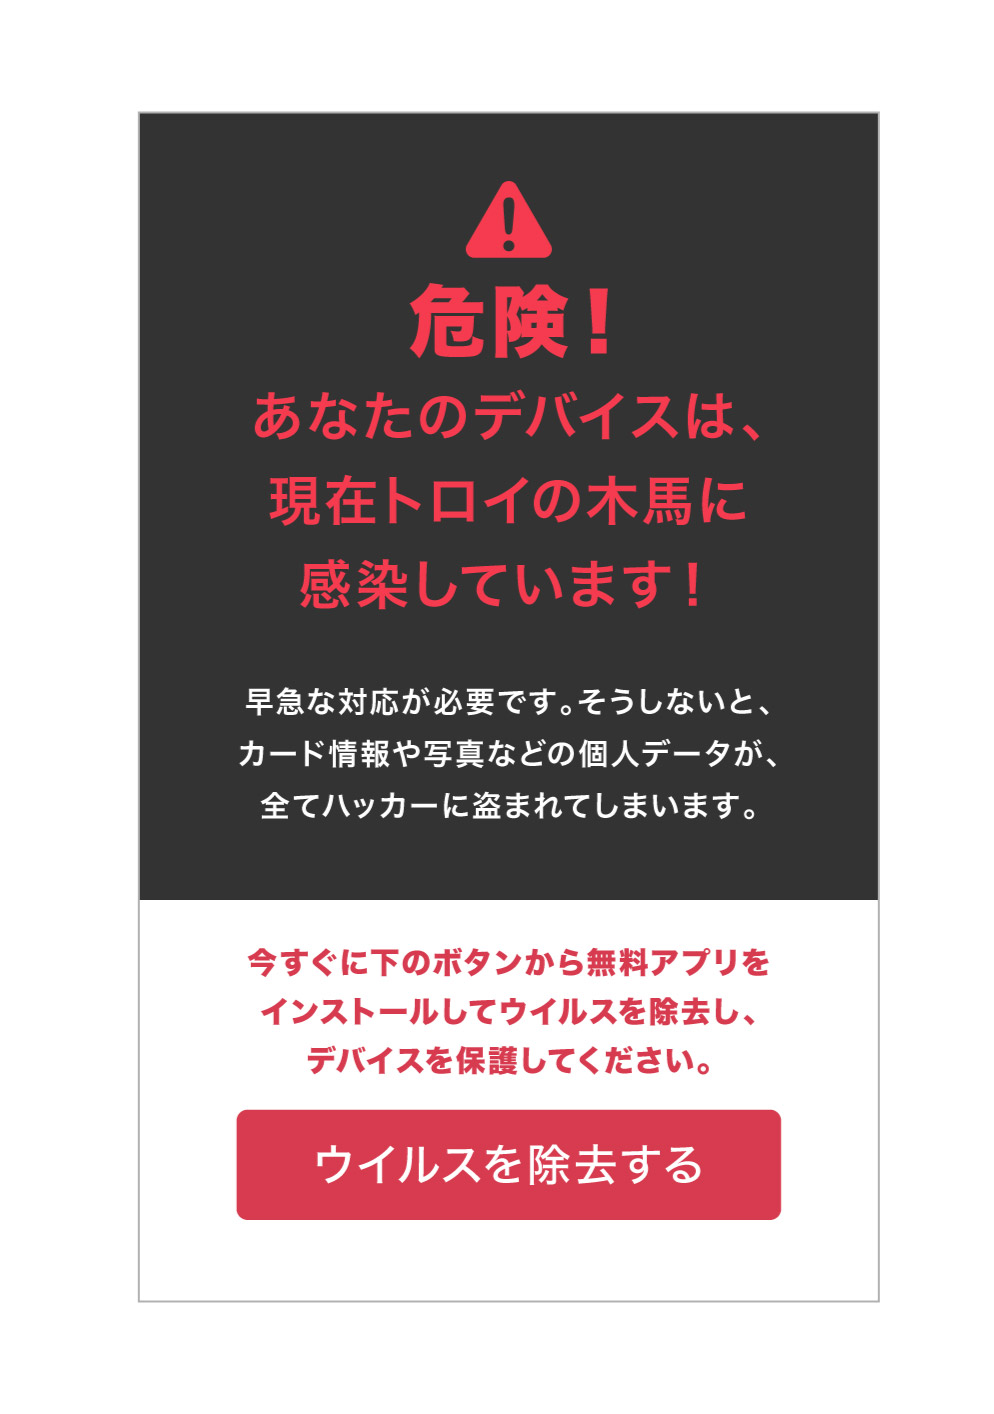
ウェブサイトを閲覧している最中、突如としてブラウザが全画面表示になり、「システムが破損しています」「トロイの木馬ウイルスを検出」といった警告が消えなくなるトラブルが多発しています。結論から言えば、ブラウザ上に「今すぐこちらへ電話してください」とフリーダイヤルが表示される警告は、100%偽物の詐欺広告です。
独立行政法人情報処理推進機構(IPA)や警察庁サイバー犯罪対策プロジェクトが継続して発信している公式データを見ても、正規のOSやセキュリティソフトが、ウイルスの駆除を促すために画面上に電話番号を表示してユーザーに架電を求める仕様は一切存在しません。悪質な業者は、ブラウザの「全画面表示(F11キー機能)」やループ処理を悪用し、あたかもパソコン全体がロックされたかのように錯覚させているに過ぎないのです。
この手口は一般にサポート詐欺と呼ばれ、画面に表示されたサポート詐欺 電話番号へ連絡させ、遠隔操作ソフトをインストールさせた上で、高額なサポート契約料や電子マネーを要求するのが手口の全容です。「画面の警告が消えない」という事態に直面した際は、まずキーボードの「Esc」キーを長押しするか、「Ctrl + Shift + Esc」でタスクマネージャーを起動してブラウザを強制終了することが鉄則です。
【実態検証】トロイの木馬に潜む感染経路と初期症状|遠隔操作・個人情報流出のリアル
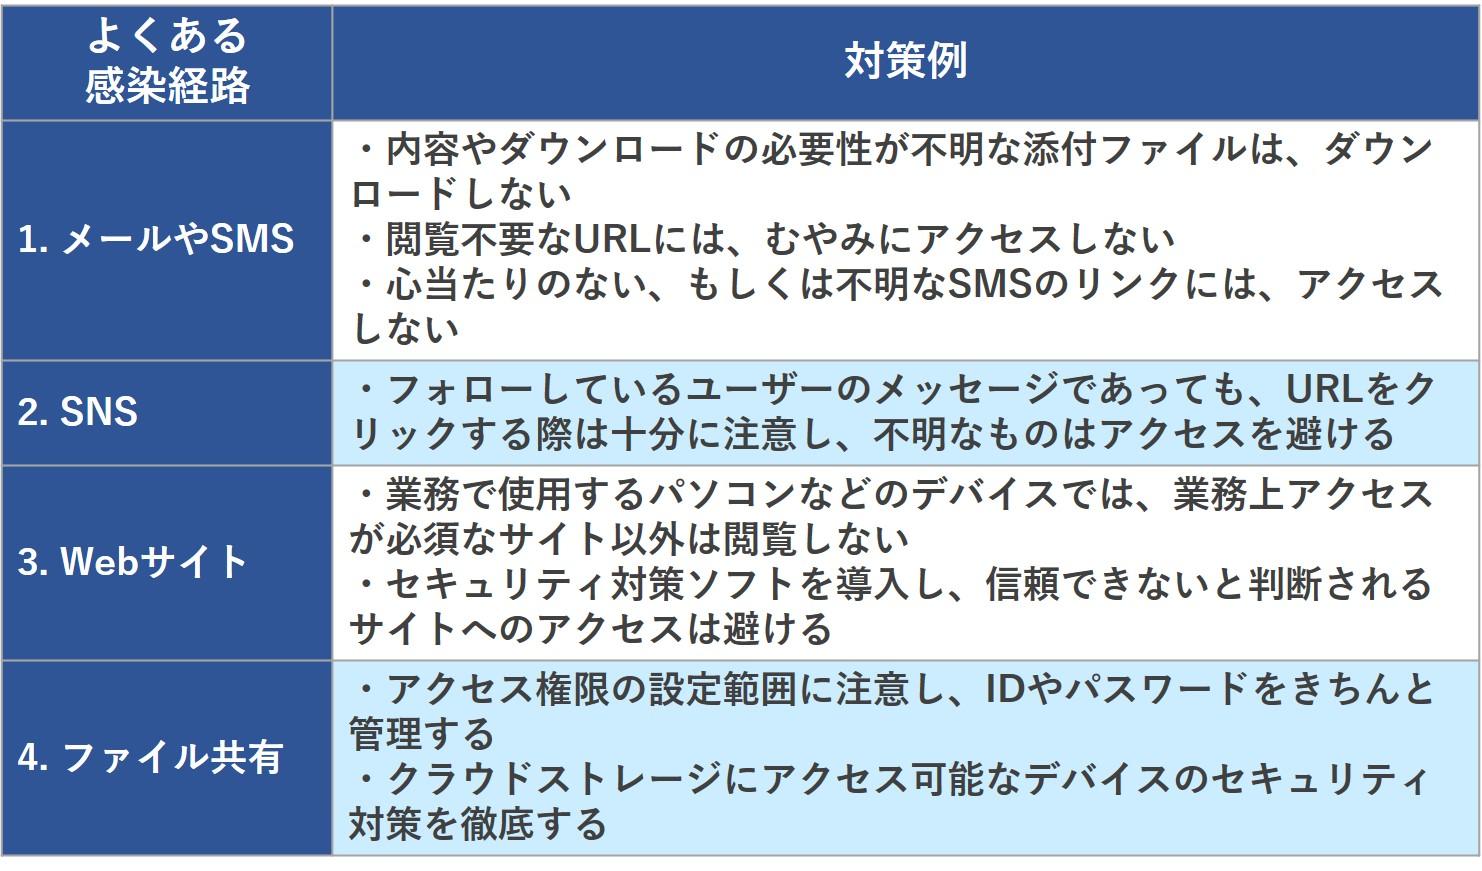
偽警告が単なる「ブラウザ上の脅かし」である一方、本物の脅威であるトロイの木馬は、ユーザーに一切の警告を発することなく極めて静かに侵入します。ギリシャ神話の故事に由来する通り、一見すると無害で有用なアプリケーションやファイル(動画再生ソフト、PDF書類、メール添付ファイルなど)を装って端末内に入り込むのが最大の特徴です。
セキュリティ業界では混同されがちですが、マルウェア ウイルス 違いを正確に整理すると、マルウェア(悪意あるソフトウェア全般)という大きな枠組みの中に、自己増殖する「ウイルス」や、偽装して侵入する「トロイの木馬」、身代金を要求する「ランサムウェア」などが分類されます。トロイの木馬は他のファイルに寄生して自己増殖する機能は持ちませんが、単体で動作し、外部の攻撃者と通信を確立する能力に長けています。
端末が実際に侵入を許してしまった場合、トロイの木馬 感染症状として以下のような異変が現場取材でも多数確認されています。
- 不可解なバックグラウンド通信:パソコンやスマホを操作していないにもかかわらず、ネットワーク通信のインジケーターが激しく点滅し続ける。
- システムの急激な重量化と発熱:不正なマイニングスクリプトや遠隔操作プログラムが常駐し、CPU使用率が常に高止まりする。
- アカウントの不正ログイン通知:ブラウザに保存されたパスワードやCookieが窃取され、SNSやショッピングサイトへの不正アクセスが相次ぐ。
- Webカメラやマイクの誤作動:アクセスランプが意図せず点灯し、プライベートな映像や音声が盗聴・盗撮される。
最も深刻な事態は、攻撃者にトロイの木馬 遠隔操作 バックドア(裏口)を開設されるケースです。一度バックドアを仕掛けられると、端末内の重要書類が持ち去られるだけでなく、自身の端末がサイバー攻撃の「踏み台(ボットネット)」として悪用され、知らぬ間に加害者に仕立て上げられる個人情報流出 危険性と法的リスクを抱え込むことになります。
徹底比較|本物のトロイの木馬感染 vs 偽警告(サポート詐欺)の判別基準
読者が直面している画面の異常が「単なる偽警告」なのか「本物のマルウェア感染」なのかを瞬時に判別できるよう、客観的な識別指標を表形式にまとめました。
| 項目 | 本物のトロイの木馬感染 | 偽警告(サポート詐欺) | 編集部の見解・対処基準 |
|---|---|---|---|
| 画面表示の特徴 | 派手な警告は出ず、静かに潜伏。セキュリティソフトのログにのみ検知表示。 | 画面全体が赤や青になり、ピー音などの警告音や合成音声が流れる。 | 音や電話番号が出た時点で100%偽物。パニックを起こさず画面を閉じる。 |
| 電話番号の有無 | 一切表示されない(正規ソフトは自社サイトへ誘導)。 | 「0101」「050」「0120」などの問い合わせ窓口が大きく表示される。 | 絶対に電話をかけない。通話すると片言の日本語を話す詐欺グループに繋がる。 |
| 主な侵入・発生経路 | メール添付ファイル、海賊版ソフト、不正な広告クリックによる自動DL。 | 一般的なWebサイト上の不正広告(アドネットワーク経由)の誤爆表示。 | 正規のニュースサイトやブログを見ていただけでも偽警告は表示され得る。 |
| 実際のシステム被害 | 認証情報の窃取、クレカ不正利用、他端末への攻撃中継など甚大。 | ブラウザを閉じれば端末自体に実害はない(指示に従った場合は別)。 | 偽警告自体はウイルスではないため、履歴削除とブラウザ終了で完結。 |
一般に知られていない盲点とネットの誤解|「画面が消えない」「電話番号表示」の正体
ネット上のQ&AコミュニティやSNSでは、「画面が固まって操作を受け付けないから、本当にシステムが破壊されたに違いない」といった切実な投稿が後を絶ちません。しかし、ここには攻撃者が仕掛けた巧妙な心理トラップが存在します。
偽警告画面の背後で動いている技術は、極めて単純なHTMLやJavaScriptのスクリプトです。ユーザーがブラウザの「戻る」ボタンを押せないよう履歴を大量生成し、カーソルを非表示にしたり画面全域をロックしているように見せかけているだけに過ぎません。システムそのものが破壊されているわけではないため、電源ボタンを長押しして強制終了する前に、キーボードショートカットを用いた正規のプロセス停止を試みることが推奨されます。
また、トロイの木馬 感染経路に関する大きな誤解として、「怪しいアダルトサイトや海外の違法ダウンロードサイトを見なければ安全」という認識があります。現代のサイバー攻撃は、正規の大手メディアやブログに配信される広告枠(プログラマティック広告)を一時的に乗っ取る「マルバタイジング」と呼ばれる手法を多用します。利用者が普段通りにニュースを閲覧していただけでも、自動的に不正スクリプトが読み込まれ、偽警告画面へリダイレクトされる事例が日常的に発生しています。
【OS別・完全ガイド】Windows11&iPhoneのトロイの木馬駆除方法と安全な手順
万が一、端末に不審なファイルをインストールしてしまった場合や、悪質な警告画面から抜け出せない場合の具体的な対処手順をOS別に整理しました。
Windows 11における安全な対処手順
Windows環境において最も確実なトロイの木馬 Windows11 対処法は、標準搭載されている強力なセキュリティエンジンを活用することです。
- ブラウザプロセスの強制終了:「Ctrl + Alt + Delete」を同時に押し、「タスクマネージャー」を選択。起動中のブラウザ(EdgeやChrome)を選択し、「タスクを終了する」をクリックします。
- オフラインスキャンの実行:「スタート」→「設定」→「プライバシーとセキュリティ」→「Windows セキュリティ」→「ウイルスと脅威の防止」を開きます。「スキャンのオプション」から「Microsoft Defender オフライン スキャン」を選択し、「今すぐスキャン」を実行します。これにより、OS起動前段階で潜伏する高度なトロイの木馬を検出・駆除できます。
- 信頼できる専用ツールによるセカンドオピニオン:定評のあるセキュリティベンダーが提供する無料ウイルススキャンツールや常駐型保護ソフトを用い、フルスキャンを重ねて安全性を担保します。
iPhone・iPadにおける安全な対処手順
iOSは「サンドボックス構造」と呼ばれる強固なセキュリティ設計を採用しているため、アプリ同士が干渉できず、原理的にPCのようなトロイの木馬ウイルスが直接OS内部へ感染するリスクは極めて低いです。
それにもかかわらずトロイの木馬 iPhone 症状としてカレンダーに不審なイベントが勝手に追加されたり、画面に警告が頻発する場合は、ウイルス感染ではなく「悪質なカレンダー共有の購読」や「ブラウザのキャッシュ汚染」が原因です。「設定」→「カレンダー」→「アカウント」から見覚えのない照会カレンダーを削除し、「設定」→「Safari」→「履歴とWebサイトデータを消去」を実行することで即座に原状回復が可能です。

【プロの結論】恐怖心につけ込むサイバー心理学の罠と自力対処の判断基準
サイバーセキュリティの現場を取材し続ける中で見えてくるのは、テクノロジーの脆弱性以上に「人間の心理的脆弱性」が標的にされているという冷徹な現実です。
偽警告の手口には、認知心理学で言う「認知トンネル現象」(突発的な危機に直面した際、視野が極端に狭まり冷静な論理的思考が停止する状態)と、白衣や警察手帳を見たときのように権威を無批判に信用してしまう「権威への過剰同調バイアス」(マイクロソフト社や公的機関のロゴマークを騙る手口)が悪用されています。焦燥感とパニックを生み出し、「今すぐ電話しないとデータが消去される」とタイムリミットを突きつける構造こそが、この詐欺の本質です。
【プロの判断基準】自分で対処できるケース vs 専門家に依頼すべきケース
- 自分で対処を完結できる人:
- 偽警告画面が出ただけで、記載された電話番号には電話をかけていない。
- 不審な遠隔操作ソフト(AnyDesk、TeamViewer等)を一切インストールしていない。
- クレジットカード番号や個人情報を入力しておらず、ブラウザの強制終了とキャッシュ削除が完了している。
- 直ちに公的窓口や専門業者へ相談すべき人:
- 表示された番号に電話をかけ、相手の指示通りに遠隔操作ソフトを入れて画面を操作された。
- コンビニで電子マネーカード(Apple Gift Card、Google Playカード等)を購入して番号を伝えてしまった。
- 銀行口座情報やクレジットカード番号を相手に入力・口頭伝達してしまった(※直ちにカード会社・金融機関へ連絡し利用停止手続きをしてください)。
被害に遭ってしまった場合は、一人で抱え込まず、警察相談専用電話「#9110」や、IPAが設置する「情報セキュリティ安心相談窓口」へ速やかに相談することが二次被害を防ぐ唯一の手段です。
【トロイの木馬ウイルス】に関するよくある質問(FAQ)
Q1:警告画面に「マイクロソフトの公式サポート」とロゴが表示されていますが、本物ですか?
A1:完全に偽物です。マイクロソフト社がウェブサイト上でエラーメッセージや警告とともに直接電話番号を表示し、サポートを促すことは絶対にありません。無断でロゴを盗用した詐欺手口です。
Q2:トロイの木馬ウイルスに感染すると、スマートフォンのカメラから盗撮されることはありますか?
A2:PCや一部の不正アプリを意図的にインストールさせられたAndroid端末においては、バックドアを通じてカメラやマイクを遠隔起動される技術的リスクが存在します。一方、正規のApp Store経由のみで利用しているiPhoneの場合、権限の分離が徹底されているため、ウェブ閲覧だけで勝手に盗撮される心配はありません。
Q3:パソコンを安全に保つための効果的な予防策は何ですか?
A3:OSおよびブラウザを常に最新の状態に自動更新しておくこと、不用意なメール添付ファイルや海賊版ソフトを開かないこと、そしてOS標準のDefenderや信頼性の高いセキュリティ製品のリアルタイム保護を有効化しておくことが基本にして最良の防壁です。
まとめ:被害を未然に防ぐ2026年最新のセキュリティ防衛術
画面に突如現れる派手な警告は「恐怖心を煽る詐欺の仕掛け」であり、本当に危険なトロイの木馬は「音もなく日常の中に潜入する静かな脅威」です。この二者の根本的な構造の違いを把握しておくだけで、サイバー空間におけるトラブルの大部分は冷静に回避できます。
巧妙化する手口に惑わされないための要諦は、画面の脅しに反射的に従うのではなく、一旦キーボードから手を離し、深呼吸をして状況を客観視することです。正しいセキュリティ知識と冷静な判断力を備え、日頃のソフトウェアアップデートを怠らないことこそが、デジタル社会における自身のプライバシーと資産を守り抜く最大の盾となります。 (出典: トロイ の 木馬 ウイルス(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
