脆弱とは?意味・読み方からITセキュリティの危険性まで徹底解説
ビジネス文書やニュース報道、さらにはIT・サイバーセキュリティの現場に至るまで、頻繁に目にする「脆弱」という言葉。「脆(もろ)くて弱い」という漢字の組み合わせから大まかなニュアンスは掴めても、正しい読み方や類語・対義語との使い分け、さらには専門用語としての「脆弱性」が持つ真のリスクまで正確に理解できている人は決して多くありません。
「軟弱」や「貧弱」との決定的な違いを曖昧なまま使ってしまい、商談や社内会議で違和感を与えてしまうケースも散見されます。言葉の本来の定義と実践的なビジネス例文を整理しつつ、デジタル社会で企業の命運を握る「セキュリティ脆弱性」の脅威と具体的な防御策まで、現場の視点から徹底的に解明します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「脆弱」の正しい読み方は「ぜいじゃく」であり、構造や体制、身体などが「脆く壊れやすい状態」を意味する。
- 要点2:「軟弱(柔軟・意志薄弱)」「貧弱(質や量の不足)」とは明確に区別され、「外圧や衝撃に対する耐性の低さ」に焦点を当てる言葉。
- 要点3:IT分野における「脆弱性」は不正アクセスを招くセキュリティ上の欠陥であり、定期的な診断とアップデート適用が不可欠。
【基本解説】脆弱の意味と使い方|正しい読み方と現場で恥をかかない例文
「脆弱」の正しい読み方は「ぜいじゃく」です。部首に月(にくづき)を持つ「脆(ぜい/もろい)」と「弱(じゃく/よわい)」の2文字から成り立っており、「脆くて弱いこと」「物理的・構造的・精神的に壊れやすいこと」を表します。しばしば「きじゃく」「ゆうじゃく」と誤読されることがありますが、これらは明確な誤りです。
日常会話よりも、ビジネス文書、社会問題の分析、学術論文、報道などで好んで用いられます。単に「力が弱い」というよりは、「外部からの衝撃や変化に対して耐性がなく、容易に崩壊・破綻してしまう性質」を的確に突く表現として機能します。
ビジネスや実社会で頻出する代表的な言い回しと文脈の具体例は以下の通りです。
- 脆弱な地盤:「新規工場の建設予定地は脆弱な地盤であることが判明したため、地盤改良工事に約3,500万円の追加予算を投じる方針が決まった。」
- 脆弱な組織体制:「特定のキーマン1人に権限と業務が集中している現状は、内部統制の観点から見ても極めて脆弱な組織体制と言わざるを得ない。」
- 財務基盤の脆弱さ:「売上高が前年比120%と急伸している一方で、自己資本比率の低さによる財務基盤の脆弱さが今後の投資判断における懸念材料となっている。」
- 脆弱なサプライチェーン:「特定地域への部材依存度が高すぎる調達ルートは、地政学リスクに対して極めて脆弱である。」
このように、「外的な要因によって破綻するリスクを孕んでいる」状態を指摘する際に、客観的かつ説得力のある語彙として広く活用されています。

類語・対義語を徹底比較|軟弱や貧弱との決定的なニュアンスの違い
「脆弱」と似た文脈で使われる表現には「軟弱(なんじゃく)」「貧弱(ひんじゃく)」「虚弱(きょじゃく)」などがあります。これらは混同されがちですが、焦点が当てられている性質や対象が根本的に異なります。
それぞれの言葉が持つ独自のニュアンスを理解することで、ビジネスシーンでの誤用を確実に防ぐことができます。また、「脆弱」の対義語としては、強くて硬いことを意味する「堅牢(けんろう)」「強固(きょうこ)」「強靭(きょうじん)」が代表的です。
| 言葉 | 中核となるニュアンス | 主な適用対象 | 代表的な用例・違いのポイント |
|---|---|---|---|
| 脆弱(ぜいじゃく) | 脆くて壊れやすい・外圧に弱い | 構造、地盤、組織、ITシステム | 衝撃を受けると崩壊する危険がある状態(例:脆弱な地盤) |
| 軟弱(なんじゃく) | 柔らかくてコシがない・意志が弱い | 地盤、態度、精神性、方針 | 柔軟すぎて定まらない状態。人の態度にも使う(例:軟弱な態度) |
| 貧弱(ひんじゃく) | 量や質が見劣りする・貧しい | 体格、設備、内容、予算 | 中身やボリュームが不足している状態(例:貧弱な設備投資) |
| 虚弱(きょじゃく) | 体力が衰えて健康を損ないやすい | 身体、体質 | 生体・健康面に限定して使うことが多い(例:虚弱体質) |
脆弱の類語と言い換えを検討する際は、文章全体の品位や文脈に応じて選択します。一般的なビジネス文書であれば「打たれ弱い」「脆さがある」、論文や白書であれば「脆弱性を有する」「耐脆弱性に劣る」といった表現へ置き換えることで、文体の一貫性を保つことができます。
【実態検証】IT現場を揺るがす「セキュリティ脆弱性」の脅威と現場のリアル
IT用語としての「セキュリティ脆弱性(Security Vulnerability)」とは、OS、アプリケーション、ネットワーク機器、クラウド基盤などのプログラム設計や実装時に生じた「安全上の欠陥・セキュリティホール」を指します。
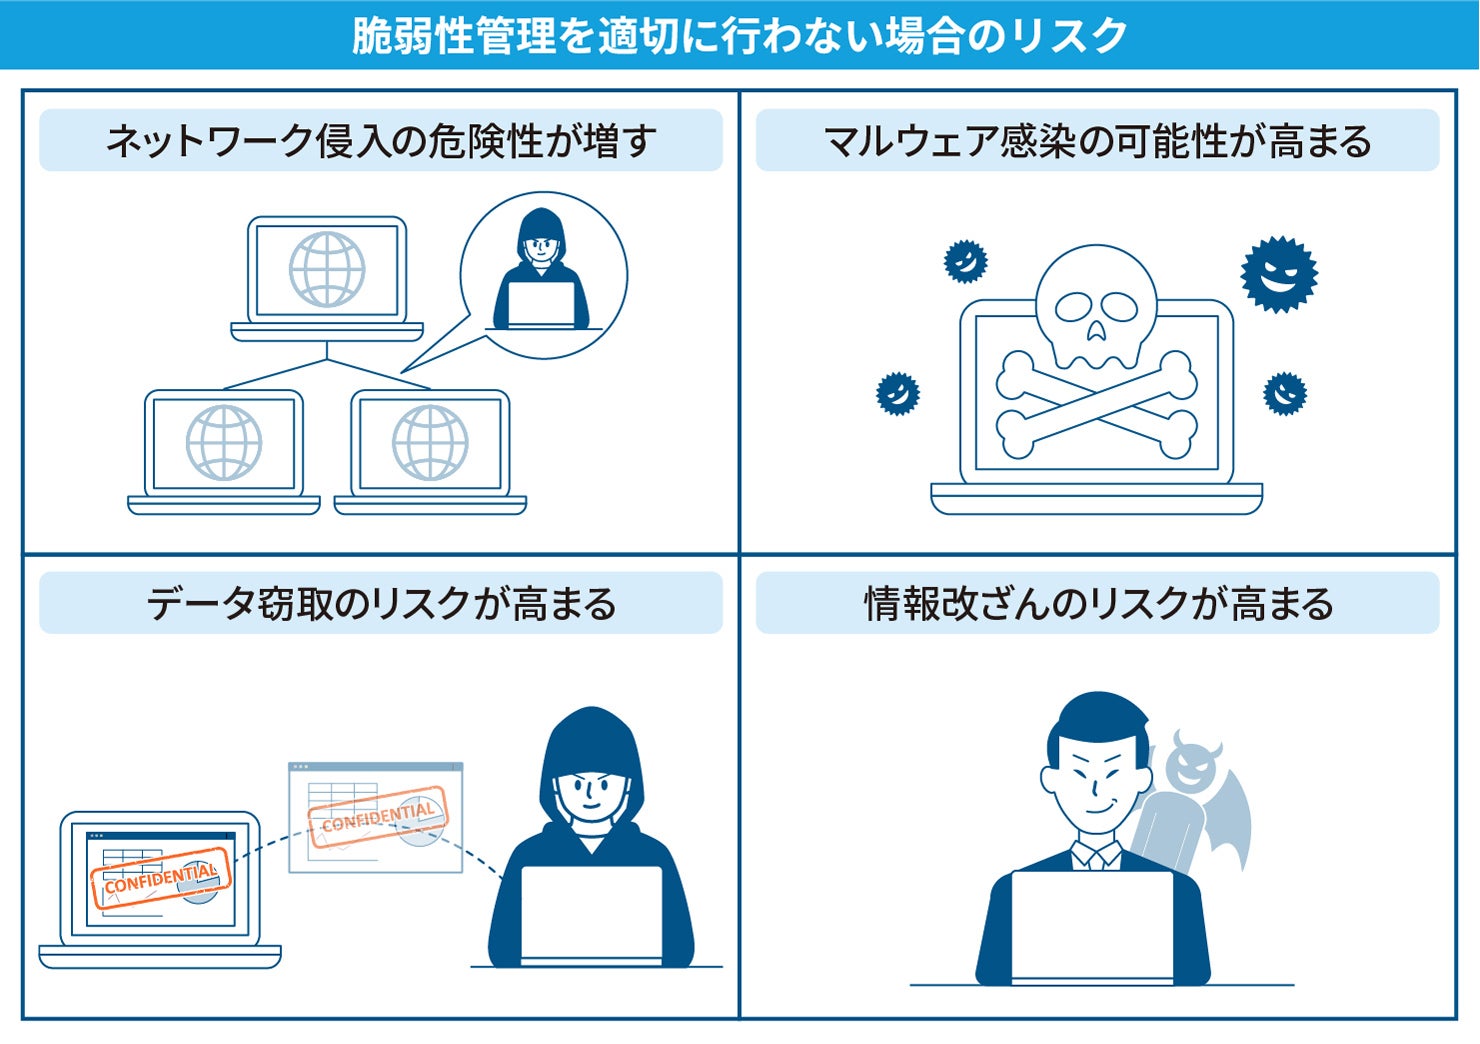
独立行政法人情報処理推進機構(IPA)やJPCERT/CCの年次報告によると、新たに発見・登録される脆弱性の件数は年々増加傾向にあり、サイバー攻撃者がこの欠陥を突いて不正侵入、ランサムウェア感染、機密情報窃取を実行しています。
実際の企業現場でセキュリティ対策に携わるシステム担当者やエンジニアの間では、次のような生々しい声が上がっています。
「パッチ(修正プログラム)が公開されてから攻撃が始まるまでのタイムラグが極端に短くなっている。ゼロデイ攻撃(修正プログラムが出る前の攻撃)だけでなく、公開からわずか48時間以内に脆弱性を悪用したスキャンが飛んでくるため、社内検証に何週間もかけている余裕がない」(大手通信系インフラエンジニアの手記・業界座談会より)
脆弱性が放置された結果、サプライチェーン全体が操業停止に追い込まれる事故は現実の脅威です。特に近年は、自社が堅牢であっても、業務委託先や関連子会社の「脆弱なシステム」が侵入口(バックドア)として狙われるケースが急増しています。
システム脆弱性対策の実践ステップ|脆弱性診断から日常管理まで
セキュリティ侵害を未然に防ぎ、事業の継続性を確保するためには、体系的なシステム脆弱性対策の導入が不可欠です。場当たり的な対応ではなく、以下の3段階の基本ステップを組織的に実行することが推奨されます。
- ステップ1:資産の棚卸しとパッチ管理の自動化
社内で稼働している全サーバー、PC端末、ネットワーク機器、クラウドインスタンスの台帳を整備し、メーカーから提供されるセキュリティ修正パッチを迅速に適用する運用フローを構築します。 - ステップ2:定期的な「脆弱性診断」の実施
外部のセキュリティ専門企業によるツール診断(ネットワークやWebアプリケーションの網羅的チェック)および、ホワイトハッカーが侵入を試みるペネトレーションテスト(侵入テスト)を年1〜2回の頻度で実施します。中小規模の診断であれば数十万円〜、エンタープライズ規模の総合診断では数百万円規模の投資となりますが、万一の情報漏洩に伴う損害賠償や復旧費用(平均で数千万円〜数億円規模)と比較すれば極めて費用対効果の高い保険と言えます。 - ステップ3:アクセス制御の最小化とゼロトラスト化
「社内ネットワークだから安全」という従来の境界型防御から脱却し、すべての通信やアクセスを常に検証・監視するゼロトラストモデルへの移行を進めます。
一般に知られていない盲点とネットの誤解|「バグ=脆弱性」ではない
ITやセキュリティの領域では、言葉の定義をめぐる誤解が重大なリスクの見落としにつながるケースが後を絶ちません。現場でよく見られる代表的な3つの誤解を是正します。
誤解1:「システムのバグ」と「脆弱性」は完全に同一である?
これは誤りです。すべてのバグ(プログラムの誤り)が脆弱性になるわけではありません。「画面の表示レイアウトが崩れる」「計算処理が途中で止まる」といったバグは不具合ですが、攻撃者がシステムを乗っ取ったり情報を盗み出したりできなければ、セキュリティ上の脆弱性とは呼ばれません。バグのうち、「悪意ある第三者が不正利用可能なセキュリティ上の欠陥」のみが脆弱性として定義されます。
誤解2:「アンチウイルスソフトを導入していれば脆弱性は防げる?」
ウイルス対策ソフトは既知のマルウェアを検知・駆除するツールであり、システムそのものに存在する設計上の欠陥(脆弱性)を塞ぐことはできません。壁に穴が空いている(脆弱性がある)状態のまま見張りを置いても、死角から侵入される危険は残ります。根本的な穴埋め(パッチ適用・コード修正)とウイルス対策ソフトは両輪で機能させる必要があります。
誤解3:「中小企業や個人サイトは攻撃対象になる脆弱性がない?」
サイバー攻撃の多くは特定の企業を狙い撃ちにするだけでなく、インターネット全体を機械的に巡回し、放置された脆弱性を持つサーバーを無差別に探索しています。「情報価値が低いから狙われない」のではなく、「脆弱性が放置されているから踏み台として利用される」のが実情です。
【プロの結論】組織社会学から見出すべき「脆弱性の克服法」と判断基準
「脆弱」という概念は、単なるITコードの問題にとどまらず、組織論や社会構造の課題としても深く通底しています。組織社会学の視点から見ると、企業が「脆弱な組織体制」に陥る最大の原因は、業務のブラックボックス化(属人化)と責任の曖昧さにあります。
昭和・平成期の日本企業で見られた「暗黙の了解に依存する組織運営」は、環境変化が激しい局面において極めて脆いことが実証されてきました。健全な強靭性(レジリエンス)を獲得するためには、業務プロセスを可視化し、心理的安全性と適度な監査機能を両立させる「組織のバウンダリー(境界線)」の設計が欠かせません。
脆弱性対策を即座に強化すべき組織・見直すべき組織の判断基準
- 即座に対策を強化すべき組織:個人情報・顧客データを保持している、リモートワークや外部クラウドサービスを日常的に多用している、システム更新が3カ月以上放置されている組織。
- 業務フローを再点検すべき組織:特定の管理者しかシステムのログイン情報を把握していない、障害発生時の連絡網やBCP(事業継続計画)が形骸化している組織。
【脆弱 と は】に関するよくある質問(FAQ)
Q1:「脆弱」を「きじゃく」や「ゆうじゃく」と読むのは完全に間違いですか?
A1:はい、明確な誤読です。正しい読み方は「ぜいじゃく」のみです。「脆」という漢字の音読みが「ぜい(常用外でさい)」であるため、公の場やビジネスシーンでは必ず「ぜいじゃく」と発音してください。
Q2:「脆弱」の対義語としてビジネスで最も使いやすい言葉は何ですか?
A2:文脈によって使い分けるのが最も自然です。システムの安定性や建造物の強度を指す場合は「堅牢(けんろう)」、組織やチームの強さを表す場合は「強固(きょうこ)」や「強靭(きょうじん)」が適しています。
Q3:個人のスマートフォンやパソコンにおける最も簡単な脆弱性対策は何ですか?
A3:OS(iOS、Android、Windows、macOSなど)や使用しているアプリの「自動アップデート」を有効化し、配信されたセキュリティ更新プログラムを後回しにせず速やかに適用することが最も確実で効果的な対策です。
まとめ:言葉の理解を深め、デジタルとリアルのリスクに備える
「脆弱(ぜいじゃく)」という言葉は、物体や地盤の物理的な脆さから、組織のガバナンス不全、さらにはデジタル空間におけるセキュリティホールに至るまで、リスクの本質を端的に指し示す重要な概念です。「軟弱」や「貧弱」との使い分けを正しく理解することは、ビジネスにおける正確なコミュニケーションの第一歩となります。
また、ITシステムや組織運営における脆弱性は、放置すれば取り返しのつかない損失をもたらします。言葉の正しい意味を押さえるとともに、日頃から身の回りのシステム更新やリスク管理を徹底し、変化に負けない強固な体制を築いていくことが求められます。 (出典: 脆弱 と は(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。
